İzole VPN'ler
FortiGate, Cisco AnyConnect, GlobalProtect, Pulse/Ivanti, OpenVPN ve WireGuard; her biri kendi Docker container'ında. Yönlendirme tablon ve DNS'in değişmez.
Ekip ürünleri
QuickSSH
Linux · erken erişimQuickSSH her VPN'i kendi izole container'ında çalıştırır. Birden çok VPN'in arkasındaki sunuculara, uzak masaüstlerine, dosyalara ve veritabanlarına aynı anda, bilgisayarının ağına dokunmadan ulaşırsın. İşi sunucu yapar; gizli bilgiler sunucudan çıkmaz.
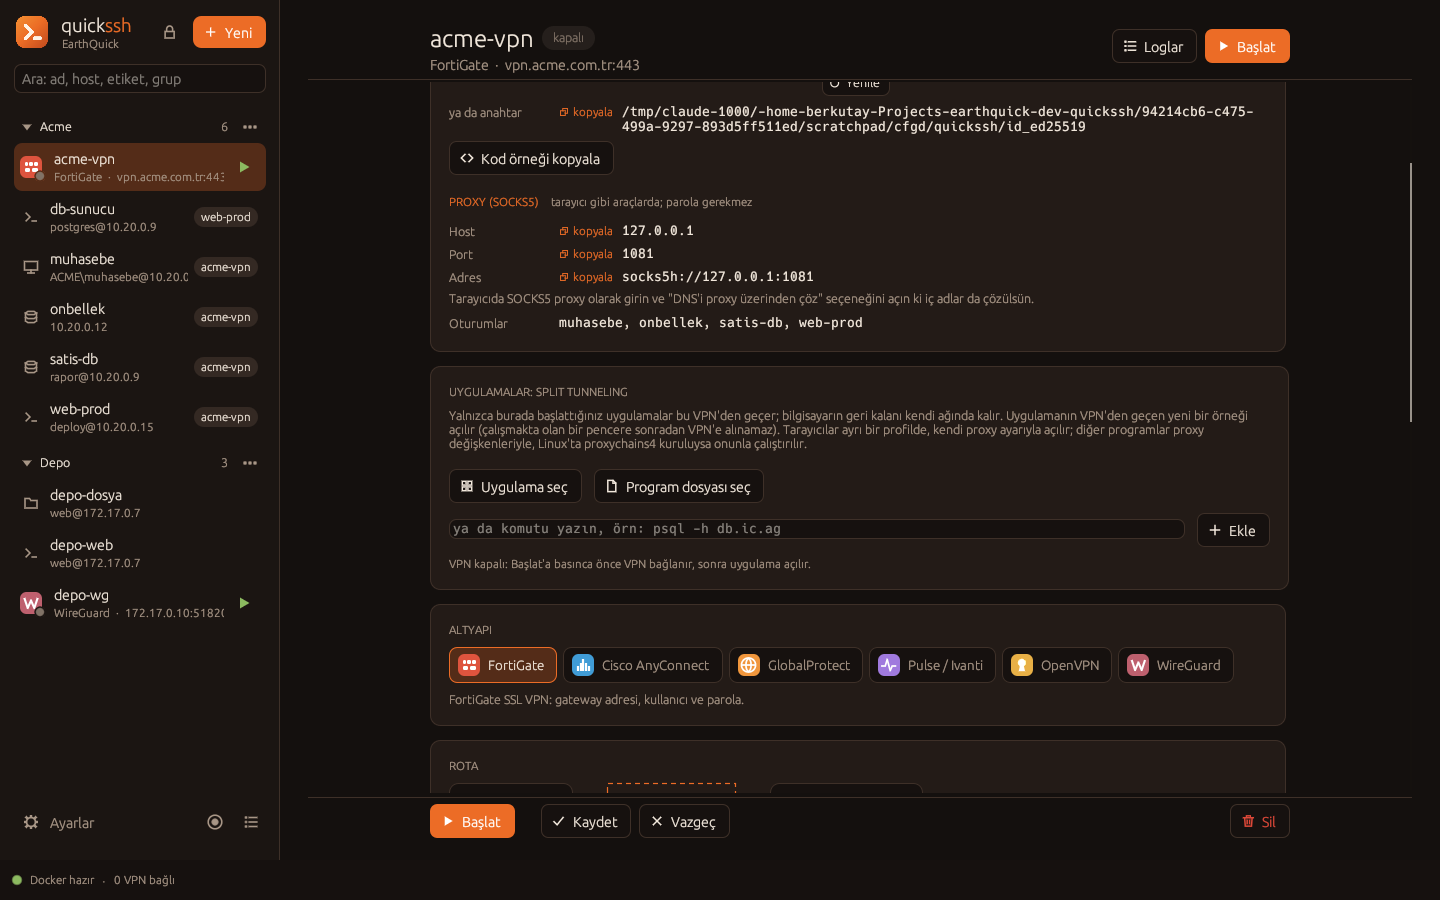
FortiGate, Cisco AnyConnect, GlobalProtect, Pulse/Ivanti, OpenVPN ve WireGuard; her biri kendi Docker container'ında. Yönlendirme tablon ve DNS'in değişmez.
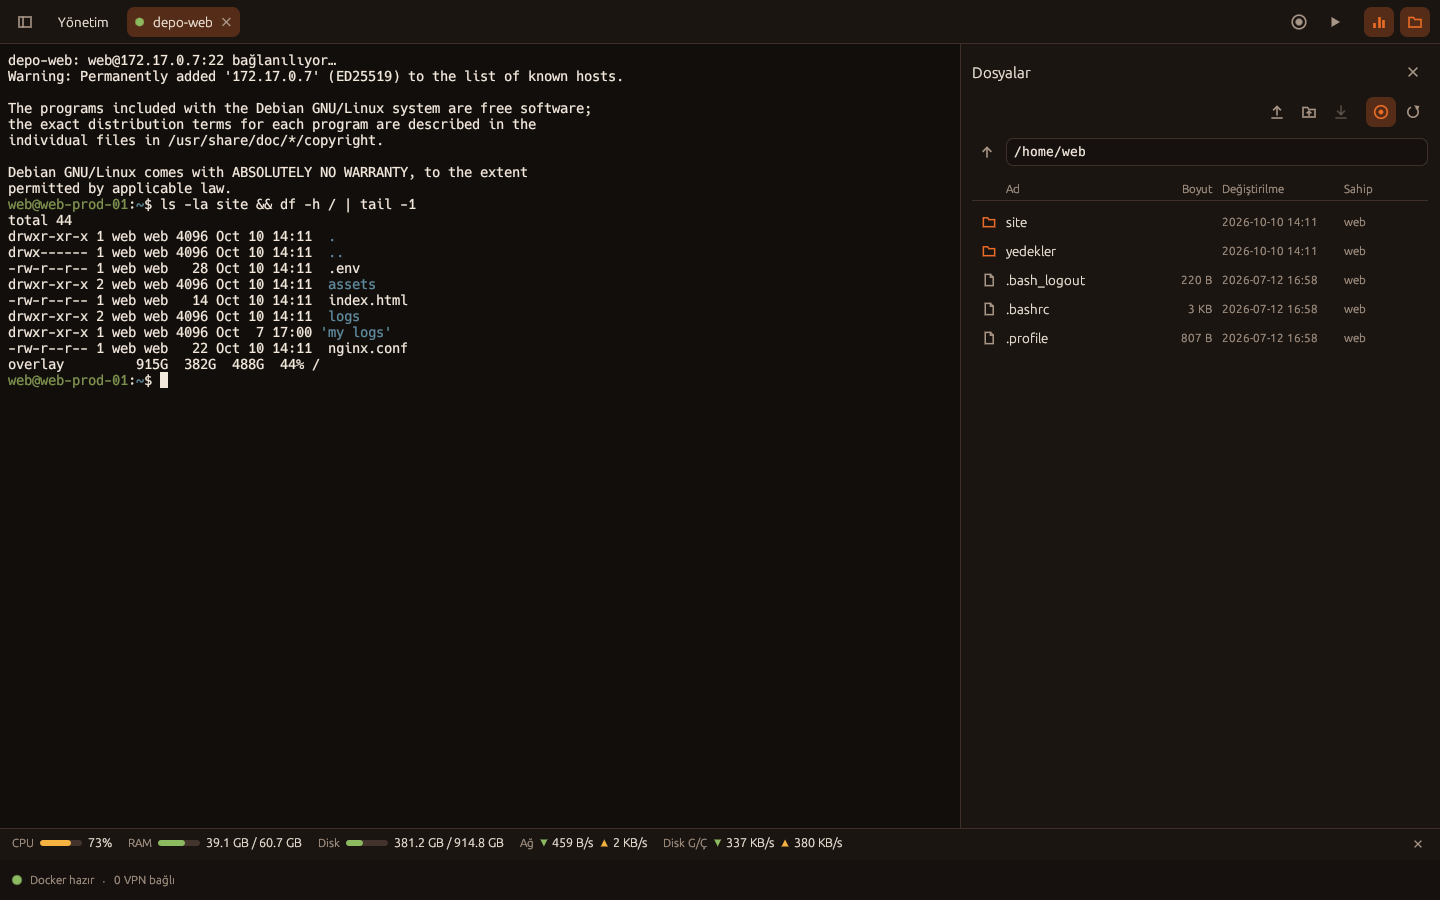
SSH oturumları sekmelerde; sunucu göstergeleri, bulunduğun dizini izleyen dosya paneli, makrolar ve VPN → VPN → SSH → SSH zincirleri.
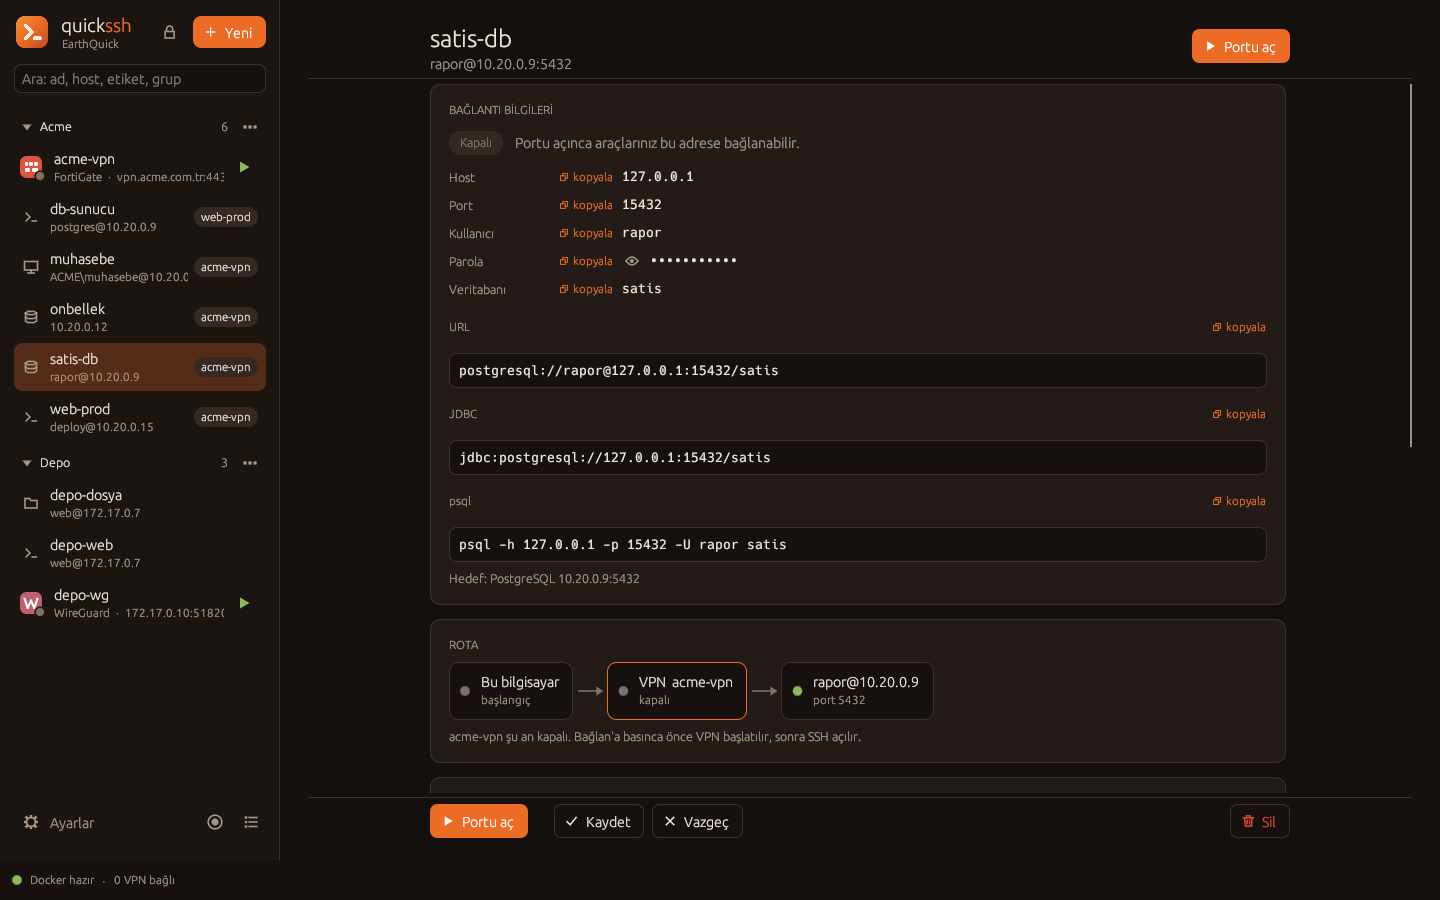
PostgreSQL, MySQL, MSSQL ve Redis için sabit yerel port. IDE'n 127.0.0.1'e bağlanır; VPN ilk bağlantıda kendiliğinden açılır.
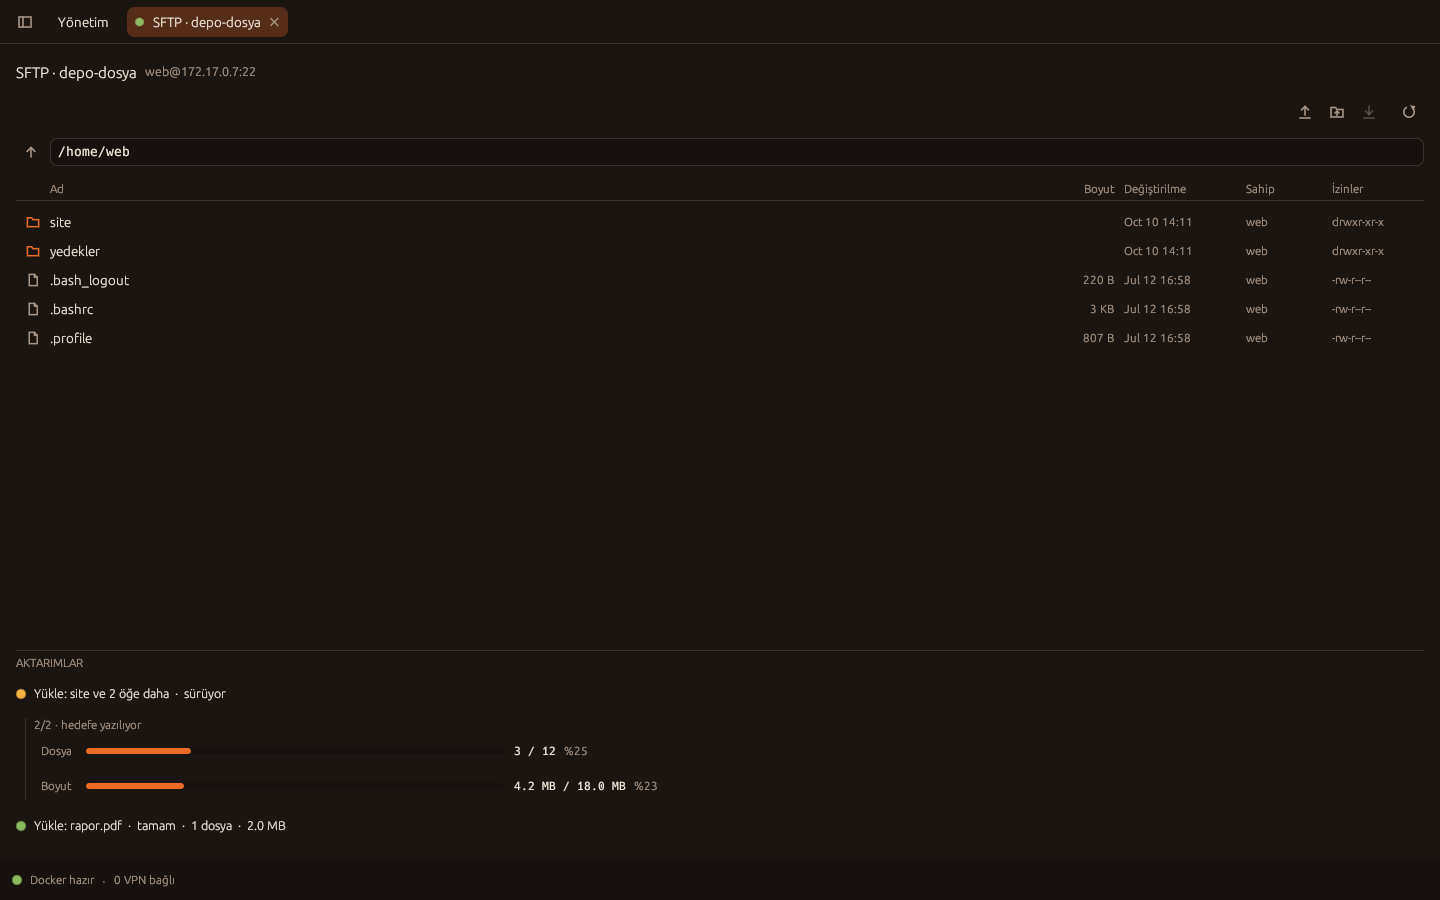
Sekme olarak RDP oturumları; sürükle-bırak ve dosya sayısı/boyut için ayrı ilerlemeli tam SFTP/FTP/FTPS dosya yöneticisi.
Her VPN bir SSH tüneli ve SOCKS5 proxy sunar; tek bir tarayıcı, IDE ya da komut VPN'den geçer, bilgisayarın geri kalanı kendi ağında kalır.
Kayıtlar merkezi sunucuda; kimin neye erişeceğine yönetici karar verir. Yerel kayıtlar Argon2id ve XChaCha20-Poly1305 ile şifrelenir, her işlem denetim günlüğüne düşer.
AI
"İşi sunucu yapar, istemci yalnız gösterir" mimari yönergesiyle AI kodlama ajanları kullanılarak geliştirildi. Yönerge güvenlik kurallarını (gizli bilgiler sunucudan çıkmaz, kayıtlar diskte şifresiz durmaz) ve arayüz kurallarını yazar; davranışı değiştiren her değişiklik testleriyle gelir.